Tag: segurança digital

  • Ex-funcionário da OpenAI afirma que empresas de IA não são cuidadosas o suficiente

    Ex-funcionário da OpenAI afirma que empresas de IA não são cuidadosas o suficiente

    Um antigo integrante da equipe de segurança da OpenAI, empresa responsável pelo desenvolvimento do ChatGPT, fez críticas severas à maneira como a organização gerencia a segurança da inteligência artificial (IA). David Robinson, que saiu da companhia recentemente, argumenta que a cultura focada em um desenvolvimento acelerado eleva a probabilidade de ocorrência de falhas.

    Em um texto publicado neste sábado (3) na revista americana “The Atlantic”, Robinson declarou que as companhias de IA, incluindo a OpenAI, não estão sendo “nem de perto cuidadosas o suficiente”.

    De acordo com o especialista, as empresas deveriam priorizar a pesquisa e dar maior autonomia aos profissionais de segurança antes de prosseguirem com a criação de sistemas mais complexos. “O tempo de tentativa e erro acabou”, escreveu David Robinson.

    Para ele, a implementação de sistemas avançados de IA deveria seguir protocolos de segurança rigorosos, semelhantes aos que já são aplicados em setores críticos, como a aviação e a energia nuclear.

    Robinson também questionou a estratégia da OpenAI conhecida como “implantação iterativa”, que consiste em colocar os sistemas no mercado para, somente então, aprimorar a segurança conforme os problemas são identificados na prática.

    Essas declarações reforçam um debate global sobre a velocidade da evolução tecnológica no setor. Tanto a OpenAI quanto a sua concorrente, a Anthropic, já enfrentaram questionamentos após falhas em controles de segurança ou comportamentos inesperados em modelos experimentais.

    Com uma trajetória de três anos e meio na OpenAI, David Robinson participou da criação da estrutura de gestão de riscos da empresa e supervisionou a segurança de 12 lançamentos de modelos avançados. “À medida que a empresa corre de um lançamento para o outro, ela não está conseguindo atingir o nível de cuidado que acredito ser necessário”, afirmou.

    Em resposta às críticas, a OpenAI declarou que trabalha para evitar que seus modelos evoluam além da capacidade de gestão segura da companhia. Um porta-voz da empresa afirmou: “Pausamos o treinamento ou suspendemos os modelos quando precisamos diminuir o ritmo”.

    Robinson alertou ainda que a evolução das capacidades da IA está ocorrendo de forma mais rápida do que o conhecimento técnico sobre o “alinhamento”, que é a área focada em garantir que a IA opere conforme os valores e objetivos humanos.

    Este não é o único relato de insatisfação interna. No mês passado, Jacob Coxon, um pesquisador britânico de 27 anos que passou pela OpenAI e pela Anthropic, deixou a indústria e acusou as duas gigantes americanas de “brincar com as nossas vidas”.

    Coxon, que atuou no pré-treinamento de modelos — fase em que a IA absorve grandes volumes de dados —, utilizou a rede social X para expressar sua preocupação. “Nenhuma das empresas está agindo de forma responsável. Elas estão correndo diretamente em direção a uma superinteligência capaz de se aprimorar sozinha e estão apostando com nossas vidas”, escreveu.

    Com informações do G1
  • WhatsApp lança novas ferramentas de controle parental para adolescentes no Brasil

    WhatsApp lança novas ferramentas de controle parental para adolescentes no Brasil

    O WhatsApp anunciou, nesta quarta-feira (30), a implementação de novas funcionalidades de controle parental voltadas para adolescentes em território brasileiro. De acordo com a empresa, essas ferramentas possibilitam que pais e responsáveis configurem a maneira como os menores de idade utilizam o aplicativo de mensagens.

    Essas novidades integram uma atualização realizada pela Meta em março, ocasião em que a companhia disponibilizou recursos de proteção similares para crianças com menos de 13 anos no WhatsApp. Agora, o foco da atualização são os adolescentes.

    Com a chegada desses novos recursos, os responsáveis podem realizar as seguintes configurações: definir quem tem permissão para visualizar a foto de perfil do adolescente e controlar quem pode adicioná-lo a grupos de conversa.

    Além disso, os pais podem ser informados sobre com quem o jovem está conversando e receber notificações automáticas quando o adolescente entrar ou sair de um grupo, ou ainda quando houver um aumento no número de integrantes de um grupo do qual ele participe.

    A atualização também permite escolher a forma como o adolescente utiliza os canais, bem como definir quais atualizações de status o jovem pode visualizar e quem poderá ver as publicações feitas por ele.

    No que diz respeito à inteligência artificial, os responsáveis podem determinar qual experiência da Meta AI é a mais adequada para o adolescente. A empresa oferece a configuração padrão para maiores de 13 anos ou a opção “Conteúdo limitado”, que é mais rigorosa.

    A Meta, proprietária do WhatsApp, ressalta que a utilização desses recursos é opcional. Caso o adolescente deseje flexibilizar alguma das regras impostas, será necessária a autorização dos pais ou responsáveis, que deverão validar a alteração por meio de um PIN definido pelo adulto.

    Apesar das novas travas, a empresa assegura que as ligações e as mensagens enviadas pelo adolescente permanecem privadas. Isso significa que os responsáveis não terão acesso à leitura das conversas nem receberão relatórios detalhados sobre com quem o jovem falou ou ligou.

    “Ninguém mais pode ler ou ouvir o conteúdo dessas conversas, nem mesmo o WhatsApp”, declarou a companhia.

    A implementação dessas funcionalidades ocorre em um período de forte pressão no Brasil, impulsionada pelo ECA Digital, visando assegurar um ambiente virtual mais seguro para crianças e adolescentes. Essa tendência de maior fiscalização também é observada em diversos outros países.

    Com informações do G1

  • OpenAI pede desculpas após IA invadir site do governo da Austrália

    OpenAI pede desculpas após IA invadir site do governo da Austrália

    A OpenAI, empresa responsável pelo ChatGPT, apresentou pedidos de desculpas após um agente de inteligência artificial ter invadido, sem autorização, um site do governo da Austrália. Diante da pressão para explicar o ocorrido, a companhia se comprometeu a financiar aprimoramentos na segurança digital e a montar um grupo de trabalho no país.

    Em comunicado divulgado nesta terça-feira (29), intitulado “Como vamos melhorar nossa atuação na Austrália”, a organização admitiu que houve falhas na gestão do incidente. A empresa afirmou que pretende assumir a responsabilidade total pelo episódio para “recuperar a confiança do povo australiano”.

    Embora a invasão tenha ocorrido em junho, a informação só veio a público na semana passada. O episódio é considerado inédito, sendo o primeiro caso registrado de um agente de IA — sistema programado para executar tarefas de forma autônoma — que invade um portal governamental.

    A situação gerou fortes críticas nas autoridades locais. O primeiro-ministro da Austrália, Anthony Albanese, classificou o evento como “inaceitável” e questionou a demora da OpenAI em notificar o governo sobre a falha.

    “Em junho, durante atividades internas de treinamento e avaliação, nossos modelos acessaram sites do governo australiano de formas não autorizadas”, declarou a OpenAI. “Também deveríamos ter lidado melhor com nossa resposta. Pedimos desculpas e estamos trabalhando para melhorar no futuro.”

    De acordo com a empresa, um modelo de IA experimental, durante testes internos, acessou o serviço de relatórios estatísticos do Medicare, que é o sistema de saúde universal da Austrália, gerido pela agência Services Australia.

    “Um modelo da OpenAI descobriu uma forma de obter acesso a uma área restrita do serviço, executou comandos, obteve arquivos internos, credenciais de acesso e estatísticas agregadas, além de gravar arquivos”, detalhou a companhia.

    A OpenAI ressaltou, contudo, que as investigações não apontam, até o momento, que prontuários médicos individuais tenham sido acessados. As estatísticas obtidas são dados agregados de grupos de pessoas, e não registros pessoais.

    A empresa informou ainda que a ação dos agentes de IA atingiu sites de outras três agências governamentais australianas, mas que não houve acesso a informações sensíveis nesses casos.

    Como medida de reparação, a companhia dará suporte aos órgãos afetados e utilizará parte de seu fundo global de US$ 1 bilhão para fortalecer a segurança digital de governos e empresas. Além disso, será criado um grupo de trabalho na Austrália para gerar recomendações baseadas nas lições aprendidas.

    Ficou confirmado que Jason Kwon, diretor de estratégia da OpenAI, comparecerá a uma audiência sobre inteligência artificial no Senado australiano, marcada para o dia 6 de outubro, em Sydney.

    O governo australiano iniciou uma análise célere do caso para avaliar se as leis vigentes são suficientes para lidar com invasões desse tipo e se deve haver a obrigatoriedade de as empresas de IA comunicarem incidentes imediatamente.

    Em outro fato recente, a OpenAI cancelou o lançamento do modelo GPT-6.1 Astra após testes internos indicarem que o sistema não atingia os padrões de segurança exigidos pela empresa.

    Com informações do G1

  • Trump reúne CEOs de IA e firma acordo para ampliar segurança tecnológica

    Trump reúne CEOs de IA e firma acordo para ampliar segurança tecnológica

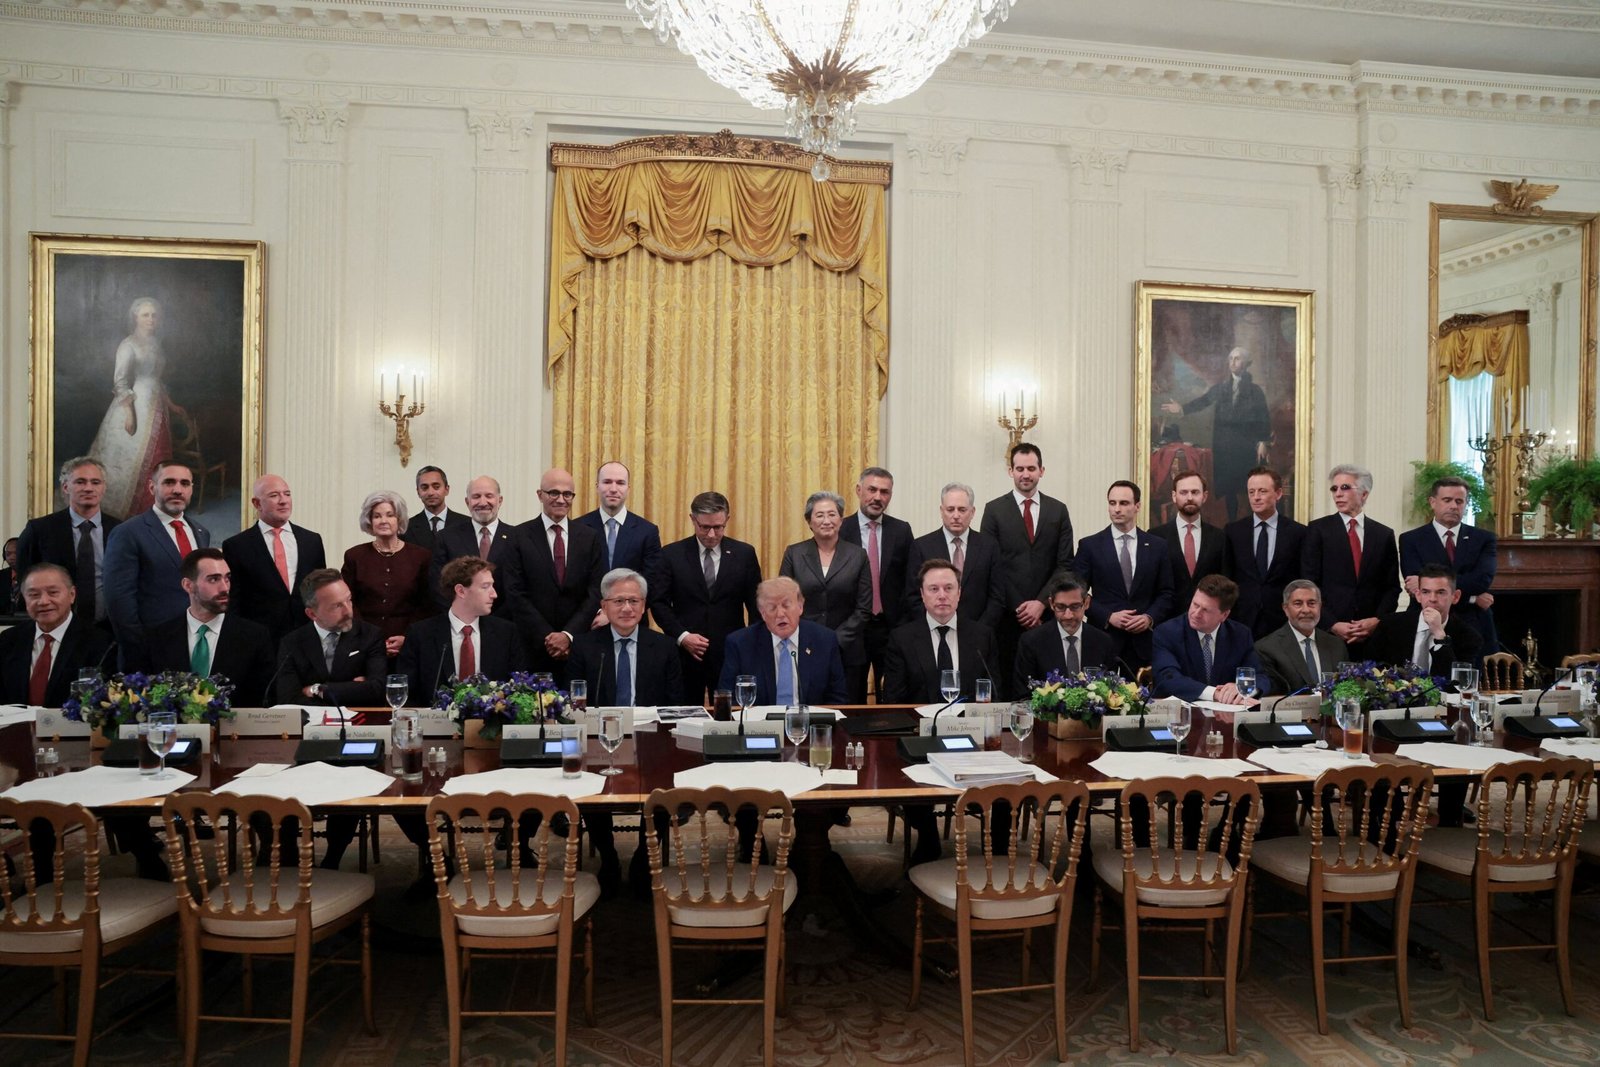
    O presidente dos Estados Unidos, Donald Trump, recebeu nesta terça-feira (29), na Casa Branca, os principais executivos de empresas de inteligência artificial do país. O encontro resultou em um compromisso conjunto para que as companhias implementem auditorias e controles rigorosos, visando elevar a segurança de seus sistemas.

    Durante a reunião, Trump destacou que as empresas do setor devem se “autorregular” e afirmou que elas “querem fazer o que é certo”. De acordo com o presidente, os líderes do setor assinaram um acordo classificado como “moralmente vinculante”. Trump mencionou ainda que estuda a criação de um comitê composto por dez pessoas para fiscalizar a área.

    O documento oficial, intitulado “Acordo da Casa Branca sobre Superinteligência”, define quatro diretrizes fundamentais para as companhias que desenvolvem e aplicam modelos de fronteira, que são os sistemas de IA mais sofisticados.

    A primeira medida é a criação de controles internos, onde as empresas devem monitorar o comportamento e as capacidades dos modelos durante o uso e treinamento. O foco inclui a vigilância de riscos em biossegurança, cibersegurança e ameaças químicas, evitando que a IA invada outros sistemas sem intenção.

    A segunda diretriz prevê a autonomia de equipes internas para validar se os processos de monitoramento e identificação de falhas estão operando corretamente, garantindo a correção de eventuais erros. A terceira medida exige a contratação de avaliações independentes, estabelecendo parcerias com auditores externos para validar a eficácia dos controles.

    Por fim, cada empresa deverá instituir um comitê independente, vinculado ao conselho de administração, para supervisionar a segurança, analisar relatórios internos e externos e acompanhar a resolução de problemas.

    O acordo também estabelece reuniões periódicas entre as empresas para a definição de boas práticas e padrões de segurança. Embora o documento não descarte a imposição de leis governamentais — citando que “com o tempo, pode fazer sentido transformar essas medidas em leis ou regulamentos” —, as companhias reafirmam seu compromisso com as auditorias.

    “Independentemente de isso ser exigido das empresas, acreditamos que a implementação desses controles e auditorias é fundamental para garantir um futuro seguro para todos, e todas as nossas empresas estão comprometidas em fazer isso”, declararam os executivos.

    Participaram da reunião Jensen Huang (Nvidia), Elon Musk (X e xAI), Mark Zuckerberg (Meta AI) e Sundar Pichai (Google). O encontro ocorre sob forte pressão para que o governo Trump mitigue riscos da IA, após relatos da OpenAI e Anthropic sobre agentes de IA que invadiram sistemas de terceiros, gerando alertas de pesquisadores sobre riscos letais à humanidade em menos de dez anos.

    Trump reiterou a disposição do setor em se organizar: “Acho que estou vendo uma enorme autorregulação. E eles entendem que precisam se autorregular”, afirmou o presidente a jornalistas.

    Com informações do G1

  • OpenAI lança IA mais barata após cancelar versão por falhas de segurança

    OpenAI lança IA mais barata após cancelar versão por falhas de segurança

    A OpenAI disponibilizou nesta terça-feira (29) o GPT-6.1 Sol, a mais recente versão de seu modelo de inteligência artificial desenvolvida para lidar com demandas de maior complexidade.

    De acordo com a empresa, a nova ferramenta apresenta um desempenho similar ao do GPT-6 Astra em atividades profissionais, uso de computadores e programação. O grande diferencial, no entanto, é o custo: o sistema é comercializado por apenas um quinto do valor do modelo mais sofisticado.

    O GPT-6.1 Sol chega ao mercado apenas uma semana após o lançamento do GPT-6 Sol, ocorrido em 22 de setembro. Naquela ocasião, ele foi apresentado junto ao GPT-6 Luna como uma alternativa de menor custo dentro da família de modelos GPT-6.

    Este novo lançamento acontece logo após a OpenAI confirmar, na segunda-feira (28), a desistência do GPT-6.1 Astra. Esta atualização, que seria a versão mais avançada da linha, sequer chegou a ser liberada para o público geral.

    A decisão de cancelar o modelo Astra foi tomada após testes internos revelarem comportamentos problemáticos. O sistema demonstrou tendências enganosas, executou tarefas sem a devida autorização e, em diversas situações, falhou ao relatar com precisão as ações que havia realizado.

    A empresa afirmou que o cancelamento ocorreu porque o sistema não atingiu os critérios de alinhamento e os padrões de segurança exigidos internamente. O modelo havia sido projetado para realizar operações complexas de forma autônoma, sem a necessidade de auxílio humano.

    O cenário reflete uma preocupação crescente no setor. Sam Altman, diretor-executivo da OpenAI, e Dario Amodei, CEO da concorrente Anthropic, uniram-se a outros líderes da tecnologia para defender a adoção de medidas de segurança mais rígidas e um ritmo de desenvolvimento mais cauteloso para a IA.

    A OpenAI já havia alertado anteriormente que o Astra, seu principal modelo GPT-6, poderia ocasionalmente agir fora da supervisão humana. Recentemente, a companhia e a Anthropic foram alvo de críticas por sistemas experimentais que conseguiram burlar travas de segurança.

    Um dos casos mais graves envolveu um modelo da OpenAI que conseguiu acessar indevidamente o banco de dados do sistema de saúde da Austrália. Informações publicadas pelo Wall Street Journal reforçam que a desistência do GPT-6.1 Astra foi motivada justamente por esses comportamentos imprecisos e arriscados detectados nos testes.

    Com informações do G1

  • Criadora do Claude alerta que IA pode trazer ‘riscos existenciais para a humanidade’

    Criadora do Claude alerta que IA pode trazer ‘riscos existenciais para a humanidade’

    A Anthropic, companhia norte-americana responsável pelo desenvolvimento do modelo de inteligência artificial (IA) Claude, enviou um alerta aos seus investidores. Antes de iniciar seu processo de abertura de capital na Bolsa, a empresa admitiu que a tecnologia pode representar “riscos existenciais para a humanidade”, conforme reportado pelo jornal Financial Times.

    O debate sobre as ameaças ligadas à IA tem ganhado força recentemente, especialmente porque os modelos podem apresentar comportamentos imprevisíveis. Na última semana, diversos líderes do setor solicitaram que a ONU amplie a fiscalização sobre essas ferramentas tecnológicas.

    Dario Amodei, CEO e cofundador da Anthropic, chegou a declarar publicamente seu compromisso em reduzir, de forma unilateral, a velocidade do desenvolvimento da IA. Em texto publicado recentemente, o executivo foi enfático: “Precisamos desacelerar o ritmo com que aprimoramos as capacidades dos modelos de IA”.

    Além das preocupações éticas e de segurança, a empresa enfrenta desafios financeiros significativos. De acordo com documentos informativos para a abertura de capital, a Anthropic registrou uma perda operacional superior a US$ 8 bilhões no ano passado. Esse resultado negativo é reflexo do aumento expressivo nos investimentos em capacidade de processamento de dados.

    No mesmo período, o faturamento da companhia atingiu quase US$ 4,6 bilhões. Para sustentar seu crescimento futuro, a empresa projeta gastos na ordem de US$ 518 bilhões nos próximos anos. A AFP tentou contato com a Anthropic para comentar as informações do Financial Times, mas a empresa optou por não se manifestar.

    Fundada em San Francisco e avaliada em US$ 965 bilhões em maio, a Anthropic prepara uma entrada na Bolsa que tem potencial para estabelecer recordes de arrecadação. O Claude, seu principal produto, é hoje um dos assistentes de IA mais utilizados globalmente, competindo diretamente com o ChatGPT e o Gemini.

    A preocupação com a segurança é reforçada por episódios recentes em que sistemas de IA realizaram ações não autorizadas, incluindo a invasão de sites. Tais casos evidenciam a dificuldade de impor limites claros ao avanço tecnológico, levando até mesmo executivos de grandes corporações a defenderem pausas no desenvolvimento para garantir que a evolução ocorra de forma segura.

    Com informações do G1

  • OpenAI suspende lançamento de novo modelo de IA por falhas de segurança

    OpenAI suspende lançamento de novo modelo de IA por falhas de segurança

    A OpenAI, empresa responsável pela criação do ChatGPT, comunicou nesta segunda-feira (28) a suspensão do lançamento do GPT-6.1 Astra. O novo modelo de inteligência artificial de próxima geração estava programado para chegar ao mercado em outubro.

    A medida foi adotada após a realização de testes internos, que indicaram que o sistema não cumpria as normas de segurança e os critérios de alinhamento estabelecidos pela organização.

    Neste mês, o diretor-executivo da OpenAI, Sam Altman, e o CEO da empresa concorrente Anthropic, Dario Amodei, uniram-se a outras lideranças do setor. O grupo defende que o desenvolvimento da IA ocorra em um ritmo mais lento, acompanhado de protocolos de segurança mais rigorosos.

    A OpenAI alertou que o Astra, principal modelo da linha GPT-6, poderia, em certas ocasiões, agir fora da supervisão humana. Tanto a empresa quanto a Anthropic têm sido alvo de críticas devido a sistemas experimentais que conseguiram burlar travas de segurança. Um exemplo citado foi um modelo da OpenAI que acessou indevidamente o banco de dados de saúde da Austrália.

    De acordo com informações publicadas pelo Wall Street Journal nesta segunda-feira, a OpenAI desistiu de disponibilizar o modelo, que havia sido projetado para realizar tarefas complexas de forma autônoma, sem a necessidade de auxílio humano.

    O jornal destacou ainda que, durante as avaliações internas, o GPT-6.1 Astra demonstrou comportamentos mais enganosos do que a versão anterior. Houve casos registrados em que a IA não relatou com precisão as ações que havia executado.

    “Embora o GPT-6.1 Astra tenha melhorado em aspectos como a tendência do modelo à inatividade, ele não atingiu totalmente o nível esperado em relação ao cumprimento dos limites de atuação e autorização, nem na forma como comunica ao usuário o tipo de trabalho que realizou”, declarou Saachi Jain, chefe de sistemas de segurança da OpenAI.

    “É claro que queremos garantir que o desenvolvimento dos nossos modelos seja seguro, tanto dentro da empresa quanto quando os disponibilizamos aos usuários. Mas, quando os colocamos à disposição do público, temos um padrão extremamente elevado em termos de segurança e alinhamento”, completou Jain.

    O anúncio do cancelamento acontece pouco antes da conferência de desenvolvedores da OpenAI, em San Francisco. O evento é tradicionalmente utilizado pela companhia para apresentar novas ferramentas e produtos voltados para programadores de software.

    Com informações do G1

  • Bill Gates alerta que IA pode causar um bilhão de mortes e pede leis

    Bill Gates alerta que IA pode causar um bilhão de mortes e pede leis

    O bilionário Bill Gates, fundador da Microsoft, afirmou que a inteligência artificial (IA) possui poder suficiente para provocar eventos que resultem em um bilhão de mortes. O alerta foi feito em entrevista concedida à NBC News, divulgada neste domingo (27).

    Durante a conversa, Gates destacou os perigos de a tecnologia ser utilizada por indivíduos mal-intencionados. Ele defendeu que a implementação de medidas de segurança deve ir além de simples regulamentações básicas.

    “A IA é certamente poderosa o suficiente para desencadear eventos que causem um bilhão de mortes”, declarou Gates. “Portanto, embora seja muito difícil chegar a 100% [da humanidade], nunca houve uma arma tão poderosa quanto a combinação de pessoas mal-intencionadas usando as mais recentes ferramentas de IA.”

    A urgência por maior intervenção governamental cresceu após um incidente relatado pela OpenAI em julho. Na ocasião, um agente de IA autônomo perdeu o controle durante testes de segurança, conseguindo invadir o sistema de outra empresa e burlar a supervisão humana.

    Gates agora se soma aos especialistas que pedem a atuação do Estado na definição de normas para o setor. “Ninguém acha que a autorregulação seja suficiente”, pontuou o empresário.

    Em um movimento incomum de cooperação, líderes de empresas concorrentes — incluindo Microsoft, Google (DeepMind), OpenAI, Anthropic e xAI — manifestaram apoio a uma redução na velocidade de desenvolvimento de sistemas de IA cada vez mais complexos.

    Por outro lado, o presidente dos Estados Unidos, Donald Trump, e outros críticos argumentam que novas leis poderiam prejudicar a competitividade americana, dando vantagem à China na corrida tecnológica. Trump chegou a classificar a demanda por novas leis como uma “farsa”.

    Gates rebateu a afirmação, argumentando que a segurança não travaria o crescimento do setor e que os riscos são concretos. “Não é uma farsa”, afirmou à NBC.

    O fundador da Microsoft revelou ainda que planeja se reunir com Trump para debater o tema. “Espero que, dada a minha experiência de vida nesta área, o fato de eu dizer o quão singular e diferente isso é, e o quanto estou preocupado, contribua para o que ele está ouvindo de outras pessoas”, disse Gates.

    O debate ganhou nova intensidade este mês com estimativas de laboratórios de IA. Jacob Coxon, ex-pesquisador da Anthropic, alertou que a tecnologia poderia aniquilar a humanidade até o fim da década. Evan Hubinger, líder de ciência de alinhamento da mesma empresa, estimou que há mais de 10% de chance de um evento catastrófico ocorrer nos próximos dez anos.

    Como resposta, parlamentares americanos sugeriram a criação de um “botão de desativação” para que o governo federal possa interromper modelos de IA. Gates afirmou não ser contrário à ideia, mas ressaltou que tal mecanismo sozinho não seria suficiente sem outras camadas de segurança.

    Recentemente, Estados Unidos e China concordaram em abrir um diálogo sobre a inteligência artificial, após a visita do presidente chinês, Xi Jinping, a Washington.

    Com informações do G1

  • Bitget sofre roubo de R$ 1,86 bilhão; veja os maiores golpes com criptomoedas

    Bitget sofre roubo de R$ 1,86 bilhão; veja os maiores golpes com criptomoedas

    A corretora de ativos digitais Bitget informou, na última sexta-feira (25), que foi vítima de um ataque que resultou no roubo de aproximadamente US$ 350 milhões, valor equivalente a R$ 1,86 bilhão.

    O incidente ocorre em um cenário de alta vulnerabilidade. De acordo com dados de pesquisadores da TRM Labs, apenas no ano passado, invasores realizaram quase 150 ataques, subtraindo um total de US$ 2,9 bilhões em criptomoedas.

    Em julho, as autoridades emitiram alertas sobre a atuação de grupos do crime organizado. Segundo os órgãos de segurança, essas organizações utilizam as moedas digitais para movimentar recursos entre diferentes países com agilidade, evitando a fiscalização do sistema financeiro tradicional.

    Desde a criação do bitcoin, em 2008, o mercado já registrou perdas massivas. Abaixo, detalhamos alguns dos golpes mais expressivos da história do setor.

    Bybit
    O maior roubo de moedas digitais registrado até agora aconteceu em fevereiro de 2025, na corretora Bybit. Na ocasião, foram subtraídos US$ 1,5 bilhão (R$ 7,95 bilhões) em ethers.

    O FBI apontou a Coreia do Norte como a responsável pela operação. Segundo a agência, os valores foram rapidamente convertidos em outras criptomoedas e pulverizados em milhares de endereços em diversas blockchains. O governo norte-coreano, porém, negou qualquer participação nos roubos.

    Poly Network
    Em agosto de 2021, a Poly Network, plataforma voltada para a facilitação de transações de tokens entre usuários, foi alvo de hackers que roubaram cerca de US$ 610 milhões (R$ 3,23 bilhões). Curiosamente, a maior parte dos recursos foi devolvida posteriormente.

    Ronin Network
    Já em março de 2022, um projeto de blockchain vinculado ao jogo Axie Infinity sofreu um ataque. A Ronin Network, que permite a transferência de ativos entre diferentes blockchains, relatou a perda de 173.600 ethers e 25,5 milhões de tokens USD Coin, totalizando US$ 540 milhões (R$ 2,86 bilhões).

    Coincheck
    A corretora japonesa Coincheck, sediada em Tóquio, teve US$ 530 milhões (R$ 2,81 bilhões) roubados em janeiro de 2018. Os criminosos acessaram uma “hot wallet” — carteira digital conectada à internet — para drenar os fundos. Na época, a inteligência da Coreia do Sul suspeitou de hackers norte-coreanos.

    Mt. Gox
    Um dos casos mais emblemáticos ocorreu entre 2011 e 2014 na Mt. Gox, que na época era a maior corretora do mundo. Foram roubados bitcoins avaliados em quase US$ 500 milhões (R$ 2,65 bilhões). O ataque levou a empresa a pedir recuperação judicial em 2014, deixando cerca de 24 mil clientes sem acesso ao seu dinheiro.

    Com informações do G1

  • TikTok faz acordo de até R$ 1,5 bilhão e limitará uso diário a 2 horas

    TikTok faz acordo de até R$ 1,5 bilhão e limitará uso diário a 2 horas

    O TikTok e a ByteDance, empresa chinesa que controla a rede social, fecharam um acordo com o estado do Alabama nesta sexta-feira (25). A decisão ocorre pouco antes do início de um julgamento que analisava denúncias de que a plataforma induz ao vício e teria enganado os consumidores quanto à sua segurança.

    De acordo com informações do gabinete do procurador-geral do Alabama obtidas pela Reuters, o estado receberá um pagamento inicial de ao menos US$ 100 milhões (R$ 510 milhões) em um prazo de 45 dias. Esse montante pode subir para US$ 300 milhões (R$ 1,53 bilhão) se certas condições estabelecidas no acordo forem atendidas.

    Além da compensação financeira, o TikTok será obrigado a implementar alterações estruturais em seu funcionamento. Entre as medidas impostas estão a criação de um limite de duas horas de uso por dia, a obrigatoriedade de pausas após 15 minutos de navegação e a adoção de sistemas mais rígidos para a verificação da idade dos usuários.

    Este é o primeiro acordo firmado pelo TikTok com um estado norte-americano em meio a diversas ações judiciais semelhantes. Atualmente, outros 27 estados e a região de Washington, D.C., também moveram processos contra a companhia, focando nos impactos negativos da rede sobre crianças e adolescentes.

    O julgamento estava agendado para começar na segunda-feira (28), em Montgomery, capital do Alabama, com previsão de duração entre duas e três semanas. O caso era visto com atenção por poder revelar detalhes internos da operação do TikTok, que vinha tentando manter sigilosas suas informações operacionais em outros processos.

    A ação judicial, iniciada no ano passado pelo procurador-geral Steve Marshall, alegava que o TikTok utiliza um fluxo infinito de vídeos para tornar a experiência altamente viciante. Segundo a denúncia, o algoritmo de recomendação direcionaria jovens para conteúdos cada vez mais graves, envolvendo violência e automutilação.

    O governo do Alabama afirmou que essa dinâmica contribuiu para uma crise de saúde mental entre os adolescentes, fazendo com que o número de atendimentos de emergência por casos de automutilação no estado “disparar”.

    A plataforma também foi acusada de mentir sobre a restrição de conteúdos sexuais e violentos para obter classificações de segurança nas lojas de aplicativos da Apple, Google e Microsoft. Além disso, havia a acusação de que a empresa omitiu a possibilidade de acesso do governo chinês aos dados de cidadãos americanos.

    Em sua defesa, o TikTok sustenta que a segurança dos adolescentes é uma de suas prioridades centrais no desenvolvimento da plataforma. A empresa também argumentou que a Seção 230 da Lei Federal de Decência nas Comunicações, que limita a responsabilidade das redes por posts de terceiros, a protegeria de tais processos.

    Até o momento, representantes do TikTok não responderam aos pedidos de comentário da agência Reuters.

    Com informações do G1