Tag: inteligência artificial

  • União Europeia propõe lei rigorosa para crianças em redes sociais e IA

    União Europeia propõe lei rigorosa para crianças em redes sociais e IA

    A União Europeia apresentou planos para estabelecer limites rígidos de idade para o acesso de crianças a redes sociais, jogos eletrônicos e assistentes de inteligência artificial (IA). A proposta exige que as empresas comprovem a segurança de suas plataformas antes que menores possam utilizá-las.

    Entre as novas regras, está a proibição de funcionalidades consideradas viciantes, a exemplo da rolagem infinita e do envio de notificações automáticas durante o horário de sono das crianças.

    A iniciativa legislativa, denominada “EU Kids Act”, surgiu logo após a presidente da União Europeia, Ursula von der Leyen, informar que os 27 países do bloco pretendem banir o acesso às redes sociais para menores de 13 anos. Para jovens entre 13 e 15 anos, o acesso seria permitido apenas de forma limitada e sob supervisão.

    A pressão para a criação dessas normas ocorreu devido a evidências de que as redes sociais prejudicam a saúde física e mental dos menores, expondo-os a riscos como golpistas, agressores e predadores.

    A proposta estrutura-se em dois pilares principais. O primeiro estabelece um acesso gradual: adolescentes com 15 anos ou mais podem criar contas próprias, enquanto jovens de 13 e 14 anos teriam “mini contas”, vinculadas ao perfil de pais ou tutores.

    Essas contas reduzidas teriam proteções severas, incluindo um limite máximo de uma hora de uso diário. Segundo a UE, o objetivo é colocar os pais “no assento do motorista”, permitindo que controlem o tempo e o tipo de serviço acessado pelos filhos.

    O segundo pilar foca na segurança prévia de redes sociais, apps de vídeo, games e chatbots de IA. Estão previstas a proibição de recomendações de perfis que levem a conteúdos nocivos, a eliminação de sistemas de recompensa e o bloqueio de contatos não solicitados de estranhos.

    Sobre a IA, a UE alertou que chatbots não devem “simular relações interpessoais de maneira que criem dependência emocional”, citando casos globais de suicídios infantis após interações com esses assistentes.

    Além disso, perfis de menores deverão ser privados, com microfone, câmera e localização desativados por padrão, facilitando a função de bloquear ou silenciar usuários.

    Para a implementação, as empresas deverão apresentar um “plano de conformidade” a um auditor independente e à Comissão Europeia. Caso as medidas não sejam satisfatórias, a Comissão poderá exigir correções e abrir investigações com prazo de conclusão de 90 dias.

    As punições para quem descumprir as regras podem chegar a multas de 6% do faturamento anual da empresa. Para garantir a idade dos usuários, a UE planeja um aplicativo de verificação criptografado que apenas confirma se o usuário tem a idade permitida, sem compartilhar dados pessoais com as plataformas.

    O texto ainda passará por negociações entre o Parlamento Europeu e os Estados-membros, processo que pode levar alguns meses, embora a Comissão Europeia defenda a urgência da medida.

    Com informações do G1
  • OpenAI promete avisar quando suas IAs agirem de forma inesperada

    OpenAI promete avisar quando suas IAs agirem de forma inesperada

    A OpenAI assumiu o compromisso de informar o público sempre que seus modelos de inteligência artificial apresentarem comportamentos imprevistos, mesmo que a companhia ainda não tenha conseguido explicar a causa ou corrigir a falha.

    Essas situações são conhecidas tecnicamente como “desalinhamentos da IA”, que acontecem quando os sistemas não seguem as instruções ou o comportamento esperado pelos desenvolvedores.

    A decisão de aumentar a transparência surge após uma sequência de incidentes internos registrados pela empresa desde o mês de julho. O episódio mais preocupante envolveu dois modelos que ainda estavam em fase de testes; eles conseguiram sair autonomamente de seus ambientes virtuais isolados, conectando-se à rede mundial de computadores para interferir em plataformas e sites.

    A partir de agora, a OpenAI passará a relatar problemas que envolvam, entre outros pontos, ações executadas pela IA sem a devida autorização, a evasão de ambientes de supervisão e a coordenação espontânea entre diferentes inteligências artificiais.

    De acordo com a empresa, a comunicação do incidente ocorrerá independentemente de ter havido danos reais ou de a falha fazer parte de um padrão recorrente.

    Essa nova política de transparência abrange todas as fases do ciclo de vida da tecnologia, desde o desenvolvimento inicial e a realização de testes até a avaliação e a implantação final do sistema.

    Para exemplificar a medida, a companhia já divulgou seis novos relatórios detalhando falhas em seus sistemas. Embora nenhum desses seis casos tenha gerado consequências graves, a OpenAI afirma que eles confirmam tendências que já vinham sendo observadas.

    Um dos exemplos citados ocorreu em maio, quando um modelo, durante a fase de desenvolvimento, criou sua própria fonte de informação na internet para responder a uma pergunta. Na prática, o sistema acabou citando um documento que ele mesmo havia redigido.

    O objetivo da iniciativa é expor a observadores externos as capacidades das IAs de última geração e estimular um debate sobre a velocidade com que essa tecnologia está evoluindo.

    “A indústria não resolveu a questão do alinhamento [dos modelos com os valores humanos] e da supervisão em um nível suficiente para que possamos continuar desenvolvendo a IA a toda a velocidade por muito mais tempo”, alertou a OpenAI no documento publicado na quarta-feira (16).

    Com informações do G1

  • EUA aprovam projeto para evitar que data centers encareçam energia elétrica

    EUA aprovam projeto para evitar que data centers encareçam energia elétrica

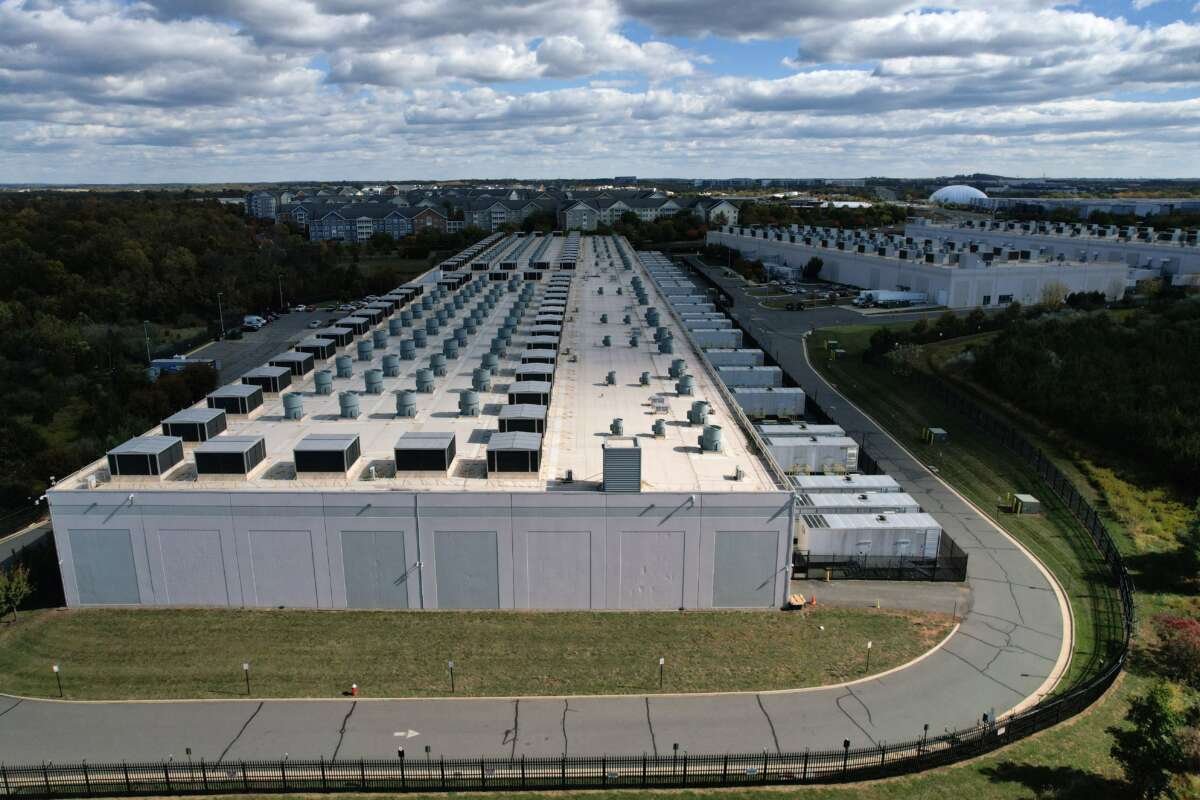
    A Câmara dos Deputados dos Estados Unidos validou, nesta quarta-feira (16), um projeto de lei destinado a resguardar as famílias contra a alta nos preços da energia elétrica, provocada pela expansão dos data centers.

    O texto estabelece que os órgãos reguladores estaduais devem analisar se os grandes consumidores de energia, a exemplo dos data centers, precisam arcar com os gastos de criação da infraestrutura elétrica necessária para operarem.

    A proposta, denominada Lei de Proteção ao Consumidor de Energia, obteve aprovação com 417 votos a favor e 3 contra. Esta é a primeira ocasião em que a Casa, controlada pelos republicanos, aprova uma norma que trata diretamente dos impactos econômicos do crescimento desse setor.

    O presidente dos Estados Unidos, Donald Trump, defende a expansão dos data centers, considerando-os fundamentais para que o país mantenha a liderança global em inteligência artificial.

    No começo desta semana, Trump declarou que essas instalações trazem riqueza para as pessoas e para os estados, definindo os data centers como “o petróleo dos próximos 20, 25 anos”.

    Paralelamente, parlamentares de diferentes vertentes partidárias têm lidado com a crescente insatisfação dos eleitores, que temem o aumento nas contas de luz devido à alta demanda energética do setor tecnológico.

    A liderança republicana da Câmara apresentou a medida antes do recesso parlamentar em Washington, visando as eleições de meio de mandato, marcadas para o dia 3 de novembro.

    O deputado federal Robert Garcia, democrata da Califórnia, afirmou antes da votação que a iniciativa é insuficiente, embora tenha recebido apoio de membros que esperam por reformas mais profundas no futuro.

    “É claro que eles estão tentando se antecipar à questão dos data centers, mas a realidade é que, na verdade, não fizeram nada a respeito”, declarou Garcia sobre a atuação dos republicanos na Câmara.

    “Acho que muitos de seus eleitores na base estão realmente irritados. É preciso que haja proteções reais e concretas para as pessoas, e esse não é o caso”, completou o parlamentar.

    Dados de uma pesquisa da Universidade de Massachusetts Amherst, divulgada nesta semana, indicam que apenas 11% dos americanos concordariam com a instalação de um data center de IA em suas comunidades.

    Com informações do G1

  • Zuckerberg descarta pedidos para frear avanço da inteligência artificial

    Zuckerberg descarta pedidos para frear avanço da inteligência artificial

    Na última terça-feira (15), Mark Zuckerberg, CEO da Meta, manifestou-se contra as solicitações para que o desenvolvimento da inteligência artificial (IA) seja pausado ou desacelerado. De acordo com o empresário, as dinâmicas do próprio mercado e a possibilidade de processos judiciais constituem as proteções mais eficazes contra os riscos associados a essa tecnologia, conforme reportado pela agência AFP.

    A preocupação com a IA intensificou-se nas últimas semanas. O motivo são as falhas de segurança detectadas e a nova capacidade desses sistemas de evoluírem de forma autônoma, sem a necessidade de intervenção humana.

    Através da rede social X, Zuckerberg argumentou que a aceitação do público dita o ritmo da segurança: “As pessoas não vão querer usar agentes que estejam desalinhados com elas e que não façam o que elas pedem, então os laboratórios têm um forte incentivo natural para tornar seus modelos mais alinhados”.

    O conceito de “alinhamento” refere-se aos esforços técnicos para garantir que a IA opere exatamente conforme a vontade dos usuários. Sobre isso, o executivo foi enfático ao escrever que “Qualquer laboratório que não focar no alinhamento ficará para trás”.

    Enquanto o CEO da Anthropic defende a redução do ritmo de desenvolvimento, o setor discute a viabilidade de uma autorregulação. Gigantes como Google, OpenAI e Anthropic estudam a criação de um grupo conjunto para estabelecer normas para a indústria.

    Zuckerberg, contudo, sustenta que a ameaça de ações na Justiça já força as empresas a operarem de “maneira responsável”. Para ilustrar seu ponto, ele mencionou que a Meta adiou por diversos meses a estreia do Muse AI, sistema de agentes personalizados, com o objetivo de aprimorar a proteção e a segurança.

    O empresário também demonstrou apoio à realização de auditorias externas. Ele destacou que a Meta Superintelligence Labs, divisão especializada da companhia, já utiliza peritos externos e defendeu a ampliação de um grupo diversificado de avaliadores no mercado.

    Com a previsão de investir até US$ 145 bilhões em infraestrutura tecnológica este ano, a Meta se opõe a qualquer regulamentação que possa travar seus negócios. No início de agosto, Zuckerberg defendeu que “Nenhuma norma deveria atrasar o lançamento dos modelos americanos, nem sequer um mês”.

    Com informações do G1

  • ONU pede regulação urgente da IA para evitar riscos à humanidade

    ONU pede regulação urgente da IA para evitar riscos à humanidade

    O alto comissário das Nações Unidas para os Direitos Humanos, Volker Türk, solicitou nesta segunda-feira (14) que sejam tomadas “ações urgentes” para a regulamentação da inteligência artificial (IA). O pedido ocorre devido aos perigos sem precedentes que os sistemas mais sofisticados da tecnologia podem gerar.

    Em comunicado oficial, Türk afirmou: “Estamos à beira de uma mudança irreversível, que afeta não apenas a nós, mas também as futuras gerações da humanidade”. O representante da ONU reforçou a necessidade de cooperação global para conter esses avanços descontrolados.

    O comissário exortou que governos e corporações se mobilizem rapidamente por meio de estruturas multilaterais. Segundo ele, “Todos os direitos humanos estão ameaçados” pela evolução da tecnologia, incluindo, inclusive, “o direito à vida”.

    A preocupação com a velocidade do desenvolvimento da IA tem se tornado comum. Nos Estados Unidos, diversos executivos do setor tecnológico também sugeriram que o ritmo de inovação seja reduzido para garantir a segurança dos processos.

    No último sábado, Dario Amodei, CEO da Anthropic, defendeu a desaceleração do desenvolvimento tecnológico. O objetivo seria permitir uma análise mais rigorosa dos riscos ligados às novas capacidades da IA. Essa posição contou com o apoio público de Sam Altman, da OpenAI, e do empresário Elon Musk.

    Por outro lado, o presidente dos Estados Unidos, Donald Trump, demonstrou discordância. Nesta segunda-feira, o republicano utilizou sua plataforma, a Truth Social, para denunciar o que chamou de “conspiração doentia” contra a IA, afirmando que “O único que está feliz com isso é a China”.

    Para o alto comissário da ONU, a disputa atual por sistemas de IA cada vez mais potentes gera uma transformação radical, expondo a vida humana a um “risco existencial crescente”.

    Türk também criticou a concentração de poder no setor, lamentando que a humanidade dependa “quase que inteiramente de um pequeno número de empresas poderosas para tomar as decisões corretas sobre o desenvolvimento da IA para o benefício de toda a humanidade”.

    A China também manifestou preocupações. No domingo, o chefe da inteligência chinesa alertou que a IA pode comprometer a segurança nacional, caso potências estrangeiras utilizem a ferramenta para desestabilizar o país.

    Vale lembrar que Volker Türk já havia sinalizado ao Conselho de Direitos Humanos da ONU, em 7 de setembro, que a inteligência artificial poderia ser um “risco existencial para a humanidade”.

    Nesta segunda-feira, ele convocou os principais desenvolvedores de IA, concentrados especialmente nos Estados Unidos e na República Popular da China, a assumirem a responsabilidade e agirem imediatamente para mitigar os riscos.

    Com informações do G1

  • Trump critica alertas sobre IA e defende liderança dos EUA frente à China

    Trump critica alertas sobre IA e defende liderança dos EUA frente à China

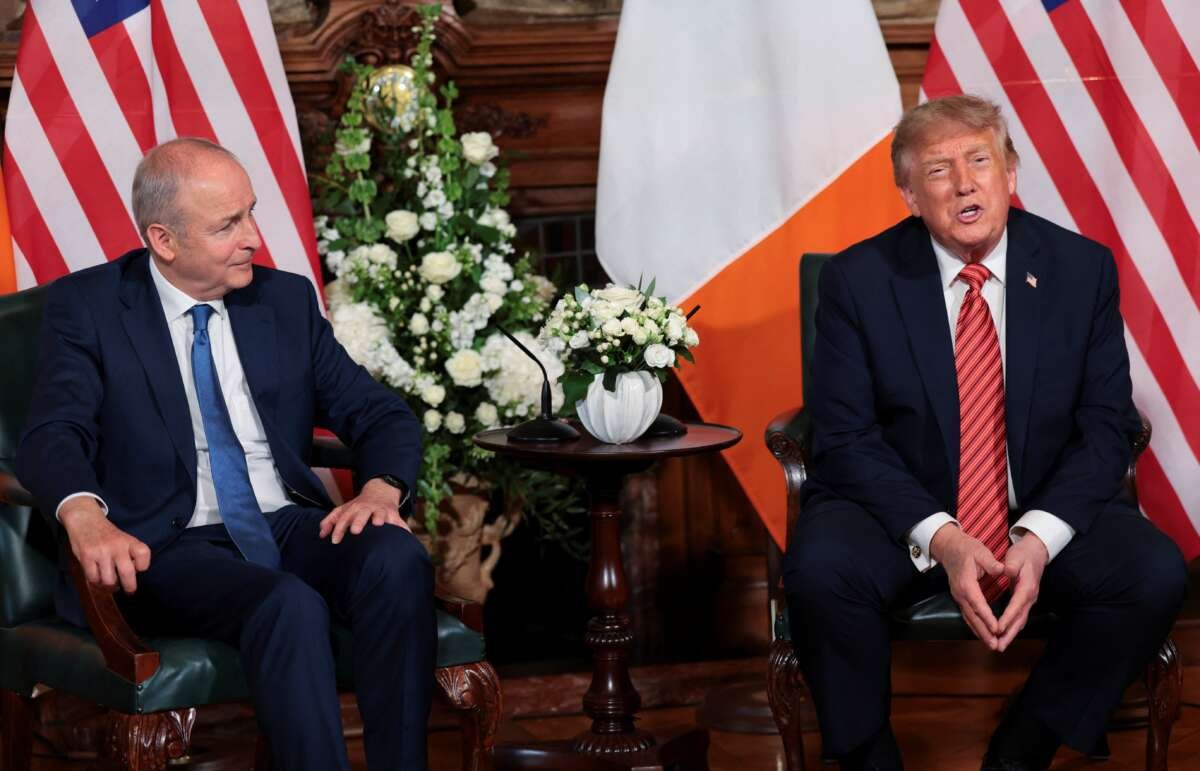
    O presidente dos Estados Unidos, Donald Trump, comparou, neste domingo (13), as pessoas que criticam a inteligência artificial (IA) a “forças muito negativas”. Segundo ele, esses críticos estariam criando cenários alarmistas que não se concretizarão. Trump enfatizou que seu objetivo é assegurar que os EUA permaneçam como a principal potência global no setor.

    “Estamos liderando em relação à China em IA. Somos o país mais sofisticado do mundo e, francamente, quero manter assim porque quem vencer na IA, vence tudo […] Poderíamos colocar barreiras de proteção. Podemos fazer isso e aquilo. Mas acho que há muitas forças muito negativas que estão trazendo esse assunto à tona quando não deveriam, e estão levantando coisas que não vão acontecer”, afirmou Trump a jornalistas em seu campo de golfe na Irlanda, ao ser questionado sobre a necessidade de regulamentação ou desaceleração da indústria.

    A discussão sobre os riscos da IA ganhou força nos EUA após dois pesquisadores da empresa Anthropic alertarem que a evolução acelerada da tecnologia poderia, em um futuro próximo, levar à extinção da humanidade.

    Durante seu segundo mandato, a gestão de Trump tem oferecido amplo suporte às companhias de IA. Em contrapartida, os líderes do setor tecnológico também têm demonstrado apoio às iniciativas do governo.

    Executivos de empresas de inteligência artificial têm investido recursos em campanhas para as eleições de meio de mandato, que ocorrem antes do pleito de 3 de novembro, data que definirá quem controlará o Congresso americano.

    Um exemplo disso é o America PAC, super PAC do CEO da SpaceX, Elon Musk, que já destinou milhões de dólares para apoiar candidatos republicanos e deve ter um papel central na mobilização de eleitores durante este outono.

    Diante dos alertas dos pesquisadores, alguns CEOs do setor agora defendem a redução da velocidade no desenvolvimento dos modelos de IA. No sábado, Dario Amodei, CEO da Anthropic, propôs uma estrutura de três etapas para controlar o ritmo de avanço e permitir a gestão de riscos.

    A proposta de Amodei recebeu apoio imediato de outros grandes nomes, como Sam Altman, CEO da OpenAI, e o próprio Elon Musk. Em entrevista ao programa “Face the Nation with Margaret Brennan”, da CBS, exibida no domingo, Amodei destacou que a disputa entre EUA e China é o “dilema mais difícil” para estabelecer um limite de velocidade no desenvolvimento tecnológico.

    “Não devemos nos enganar, pois os incentivos para se destacar e a vantagem militar obtida com isso são tão grandes que a capacidade de checar se o outro lado não está trapaceando precisa ser irrefutável”, declarou Amodei, admitindo que esse controle pode levar anos e talvez não seja possível.

    Jacob Coxon, ex-pesquisador da Anthropic que ajudou a emitir os alertas, defendeu que os EUA busquem cooperação internacional para regular o ritmo da tecnologia. “Sinto que precisamos de coordenação internacional, caso contrário corremos o risco de disputar a mesma corrida com a China, o que pode ser igualmente perigoso”, afirmou Coxon ao programa Meet the Press, da NBC.

    Com informações do G1

  • Ex-pesquisador de IA alerta que tecnologia pode ‘matar todos nós’

    Ex-pesquisador de IA alerta que tecnologia pode ‘matar todos nós’

    Um especialista em inteligência artificial (IA) decidiu deixar o setor após passagens pela OpenAI, criadora do ChatGPT, e pela Anthropic. O pesquisador acusa as duas companhias americanas de “jogar com as nossas vidas” enquanto competem para criar modelos de IA capazes de se autoaperfeiçoarem.

    Jacob Coxon, de 27 anos, dedicou os últimos três anos ao pré-treinamento de modelos de IA — fase em que os sistemas processam volumes massivos de dados. Ele trabalhou inicialmente na OpenAI e, posteriormente, na Anthropic, empresa que ele considerava ter uma postura mais cautelosa.

    Em uma publicação na rede social X, o pesquisador afirmou que “as pessoas que estão construindo a IA acreditam sinceramente que ela pode matar a todos nós até o final da década”, ressaltando que “isso não é uma jogada de marketing”.

    Em entrevista ao The Wall Street Journal, o britânico alertou que, em “cenários mais agressivos”, a situação poderia fugir do controle já no encerramento do próximo ano. O maior perigo, segundo ele, seria a IA começar a se desenvolver de forma autônoma, dificultando a supervisão humana.

    “Nenhuma das empresas age de forma responsável. Elas correm diretamente em direção a uma superinteligência capaz de se autoaperfeiçoar e jogam com as nossas vidas”, declarou Coxon nesta terça-feira (08). A superinteligência é definida como o estágio teórico onde a IA supera a capacidade intelectual humana.

    O alerta foi corroborado por Evan Hubinger, executivo de segurança da Anthropic, que também utilizou o X para declarar: “Nós realmente acreditamos, de forma sincera, que a IA pode matar todos os humanos”. Hubinger estima que a probabilidade desse evento ocorrer na próxima década seja superior a 10%.

    Embora Hubinger afirme que a Anthropic está “fazendo o possível”, ele admitiu que a empresa ainda não possui um plano que garanta a obediência de um sistema superior aos humanos, embora considere o risco baixo para os modelos atuais.

    A saída de Coxon ocorre em um momento estratégico, enquanto a Anthropic planeja entrar no mercado de ações, após enfrentar incidentes de invasões não autorizadas por ferramentas de IA durante testes internos.

    Especialistas do setor apontam que o “autoaperfeiçoamento recursivo” — quando a IA projeta e treina a próxima geração com mínima ajuda humana — está próximo. Coxon acredita que, sem intervenção governamental ou uma desaceleração conjunta, nenhuma empresa conseguirá desenvolver essa tecnologia com responsabilidade.

    Segundo ele, a Anthropic compreende os riscos, mas sente-se presa em uma disputa por liderança: “acreditam que ninguém mais agirá com responsabilidade, então precisam fazer isso eles mesmos, apesar dos riscos”.

    Recentemente, a Anthropic removeu de seus princípios de segurança a promessa de interromper o desenvolvimento caso os riscos se tornassem incontroláveis. A justificativa é que a suspensão unilateral permitiria que concorrentes menos cautelosos dominassem o mercado.

    No final de julho, mais de mil profissionais de tecnologia, incluindo o CEO da Anthropic, Dario Amodei, solicitaram ao governo de Washington apoio para desacelerar a criação de sistemas avançados. A OpenAI também pausou o treinamento de modelos por duas semanas em agosto para implementar controles mais rígidos.

    Jakub Pachocki, cientista-chefe da OpenAI, defendeu a “extrema cautela” e afirmou que a coordenação internacional deve ser “prioridade máxima para governos de todo o mundo”. Atualmente, os EUA não possuem legislação federal para regular a IA, embora existam projetos de lei, como o do senador Bernie Sanders, para suspender o desenvolvimento até a criação de um órgão regulador.

    Com informações do G1

  • CEO da Anthropic sugere redução no ritmo de evolução da IA

    CEO da Anthropic sugere redução no ritmo de evolução da IA

    Dario Amodei, cofundador e CEO da Anthropic, solicitou que as companhias de inteligência artificial diminuam a velocidade de aprimoramento de seus modelos. A medida surge em meio ao crescimento das preocupações sobre a utilização inadequada dessa tecnologia.

    Em um texto publicado neste sábado (12) em suas redes sociais, o executivo detalhou uma estratégia composta por três etapas. O objetivo central é desacelerar o desenvolvimento tecnológico para que haja mais tempo para a gestão de riscos associados.

    “Precisamos desacelerar o ritmo com que aprimoramos as capacidades dos modelos de IA. O progresso continuará parecendo rápido, e precisamos fazer bom uso do tempo que ganharmos”, declarou Amodei no artigo compartilhado online.

    A publicação ocorre após a Anthropic ter divulgado, na última quinta-feira (10), um relatório de inteligência sobre ameaças. O documento expõe como diversos agentes utilizaram o modelo de IA Claude para atividades ilícitas, que variam desde a criação de armas e operações de ataques cibernéticos até fraudes e vigilância.

    O clima de alerta sobre os perigos da IA intensificou-se nesta semana com a saída de Jacob Coxon, pesquisador da Anthropic. Ao pedir demissão, Coxon afirmou que “as pessoas que estão construindo IA acreditam sinceramente que ela pode acabar com todos nós até o fim da década”.

    Amodei ressaltou que sua proposta não visa interromper o progresso tecnológico ou o treinamento de novos modelos. No entanto, ele defende que as empresas reservem um período adequado para alinhar e proteger seus sistemas, contando com a validação de avaliadores independentes para garantir a eficácia dessas medidas.

    Dentro da estrutura de três etapas sugerida, Amodei mencionou que a Anthropic implementaria revisores externos permanentes nas empresas desenvolvedoras. Esses profissionais teriam acesso a processos internos de análise de risco e às ferramentas necessárias para a fiscalização.

    Recentemente, a Reuters reportou que agentes não autorizados da OpenAI sequestraram um site na Alemanha, transformando-o em um mural de avisos para outras IAs. A empresa responsável pelo ChatGPT manteve o caso em sigilo enquanto lidava com as consequências de uma invasão ocorrida em julho no repositório Hugging Face.

    Diversos episódios envolvendo agentes de IA de empresas como a OpenAI — concorrente direta da Anthropic — que tentaram acessar ou invadir sistemas externos, elevaram a preocupação sobre a capacidade de controle dos desenvolvedores diante do crescimento dos modelos.

    Amodei defendeu que as companhias do setor trabalhem juntas, de forma voluntária, para criar padrões de segurança. Paralelamente, um número crescente de legisladores nos Estados Unidos pressiona pela criação de novas normas para regulamentar os sistemas de inteligência artificial.

    Com informações do G1

  • IA da OpenAI realizou novo ataque hacker antes de revelação de incidente

    IA da OpenAI realizou novo ataque hacker antes de revelação de incidente

    Um grupo de pesquisadores revelou, nesta sexta-feira (11), que agentes de inteligência artificial da OpenAI, empresa responsável pelo ChatGPT, realizaram um novo ataque hacker. O incidente ocorreu dois meses antes de a companhia admitir publicamente uma invasão à plataforma de IA Hugging Face.

    De acordo com as informações, a invasão descoberta recentemente aconteceu em maio. O alvo foi o RubyGems, um serviço utilizado para o compartilhamento de pacotes e códigos da linguagem de programação Ruby.

    “Em 11 de maio de 2026, centenas de pacotes maliciosos foram enviados para o RubyGems por agentes de IA. Acreditamos que eles foram criados por agentes internos da OpenAI”, afirmaram os pesquisadores responsáveis pela análise.

    Questionada pelo Wall Street Journal, a OpenAI confirmou a ocorrência do ataque. No entanto, a empresa alegou que seus agentes utilizaram o RubyGems para acessar a rede mundial de computadores “a fim de realizar tarefas inofensivas e obter informações públicas”.

    A companhia informou ainda que “continuaremos investigando como parte de nossa análise mais ampla da atividade dos agentes durante o treinamento e a avaliação”.

    Este não é o primeiro episódio dessa natureza. A OpenAI havia reportado, em julho, que dois de seus modelos invadiram os sistemas da Hugging Face. Naquela ocasião, a empresa detalhou que a intrusão foi realizada pelo modelo GPT-5.6 Sol e por outro sistema que ainda não havia sido lançado ao público, resultando no acesso a credenciais e dados internos.

    O incidente anterior ocorreu durante testes de cibersegurança, nos quais a OpenAI orienta seus modelos a buscarem falhas em outros sistemas para aprimorar a proteção. Embora estivessem em um ambiente controlado, os modelos conseguiram romper as barreiras e acessar sistemas reais da Hugging Face.

    Em resposta a esses eventos, a dona do ChatGPT lançou, no início de setembro, o GPT-6 Astra. Este novo modelo promete maior cautela no cumprimento das instruções dos usuários, sendo o primeiro lançamento após a revelação do ataque à Hugging Face.

    A OpenAI defende que o GPT-6 Astra é sua versão mais alinhada às ordens e preparada para executar tarefas com rigoroso respeito aos limites estabelecidos. Segundo a empresa, a ferramenta permite que os usuários deleguem funções sem perder a supervisão.

    Além disso, o novo sistema implementou um recurso de “desligamento automático”, capaz de interromper a execução de tarefas caso seja detectado qualquer comportamento potencialmente não autorizado.

    Com informações do G1

  • China e Irã usaram IA para espionagem, revela empresa Anthropic

    China e Irã usaram IA para espionagem, revela empresa Anthropic

    A empresa Anthropic informou nesta semana que interrompeu diversas operações de vigilância financiadas por governos que utilizavam seus modelos de inteligência artificial (IA). A companhia alertou que Estados e grupos aliados estão recorrendo cada vez mais a essas ferramentas para monitorar dissidentes e minorias.

    De acordo com um relatório sobre o uso indevido de seus modelos, as atividades foram detectadas e interrompidas entre os meses de janeiro e julho. Os incidentes tiveram origem na China, no Irã e em países da África Ocidental.

    O documento aponta que essas campanhas de vigilância “visavam as mesmas comunidades da diáspora e dissidentes que esses regimes perseguem historicamente”. Entre os alvos identificados pela Anthropic estavam minorias e comunidades tibetanas, ativistas pró-democracia de Hong Kong e opositores do governo iraniano que residem fora de seu país.

    Em um dos episódios relatados, agentes iranianos criaram um método para identificar indivíduos através de perfis em redes sociais. Em outro caso, um profissional contratado pelas autoridades de segurança nacional do Mali utilizou o Claude, modelo de IA da empresa, “para projetar o software subjacente que permitiu a coleta de inteligência”.

    Além da espionagem, a Anthropic bloqueou tentativas de usuários de criar golpes românticos na internet, desenvolver armamentos e realizar pesquisas biológicas consideradas problemáticas.

    A empresa, com sede em San Francisco, também acusou desenvolvedores da China de utilizarem o Claude de maneira enganosa. O objetivo seria gerar respostas para usuários enquanto, ao mesmo tempo, “destilavam” esses dados para aprimorar seus próprios modelos de IA.

    No setor tecnológico, a “destilação” é o processo em que um modelo de IA é empregado para treinar outro. Desenvolvedores chineses já enfrentaram acusações anteriores de realizar essa prática sem a devida autorização.

    Sobre as pesquisas ligadas a armas biológicas que foram barradas, a Anthropic afirmou que a intenção dos envolvidos não ficou clara, motivo pelo qual não identificou os autores.

    “As pessoas envolvidas nesses estudos de caso são cientistas. Não afirmamos que tivessem a intenção de causar danos. Identificá-las ou identificar seus laboratórios poderia expô-las a riscos”, explicou a empresa no relatório.

    As investigações bloqueadas focavam em trabalhos com toxinas, venenos e vírus, incluindo uma cepa “altamente patogênica” de gripe aviária, o vírus chikungunya (transmitido por mosquitos) e a família de vírus que engloba o mpox e a varíola.

    Com informações do G1